SERVER RADIUS
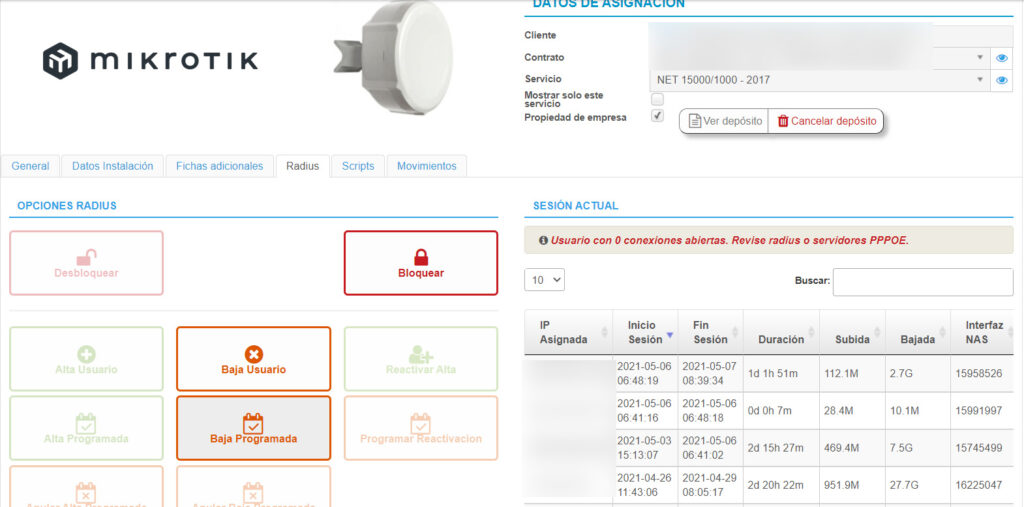
Un server RADIUS (Remote Authentication Dial-In User Service) è un server di rete utilizzato per autenticare, autorizzare e contabilizzare l'accesso degli utenti alle reti e ai servizi di rete. Viene spesso utilizzato per fornire l'accesso a Internet tramite una rete senza fili (Wi-Fi).
Alcune caratteristiche comuni di un server RADIUS includono:
- Compatibilità con diversi protocolli di autenticazione, come PPP, VPN, Wi-Fi, ecc.
- Capacità di archiviare informazioni sui profili utente e di assegnare configurazioni di rete specifiche a diversi gruppi di utenti.
- Capacità di registrare e monitorare l'accesso degli utenti e di rilevare tentativi di accesso falliti.
- Integrazione con sistemi di autenticazione esterni, come Active Directory o LDAP.
- Capacitas di utilizzare metodi di autenticazione aggiuntivi, come token monouso o certificati digitali.
- Fornire report dettagliati sull'uso e sull'attività della rete.
Nel contesto specifico di un ISP (Internet Service Provider), un server RADIUS può essere utilizzato per autenticare gli utenti che tentano di accedere a una rete Wi-Fi o VPN fornita dall'ISP. Può anche essere utilizzato per controllare l'accesso a servizi premium o per limitare la larghezza di banda disponibile per determinati utenti o gruppi di utenti.
Il server ACS è responsabile dell'autenticazione degli utenti e della determinazione della loro identità. Questo viene solitamente fatto tramite l'uso di nomi utente e password, ma può anche includere altri metodi, come smart card o autenticazione biometrica.
Una volta che un utente è stato autenticato, il server ACS determina a quali risorse è autorizzato ad accedere. Questo viene fatto confrontando l'identità dell'utente e i diritti di accesso con un insieme di criteri di controllo degli accesso predefiniti.
Il server ACS include strumenti per gestire e definire politiche di controllo degli accesso. Queste politiche specificano quali utenti possono accedere a quali risorse e a quali condizioni.
Il server ACS genera report sull'attività di accesso, che possono essere utilizzati per tracciare e monitorare l'accesso alle risorse. Questi report possono essere impiegati per identificare potenziali problemi di sicurezza, come tentativi di accesso non autorizzato o attività sospette.
Il server ACS è progettato per gestire un grande volume di utenti e risorse, e può essere scalato per soddisfare le esigenze specifiche di ciascuna azienda.
Il server ACS può essere integrato con altri sistemi e tecnologie, come firewall, VPN e sistemi di gestione delle identità.
I server ACS sono progettati per avere un'elevata disponibilità, con funzionalità come la ridondanza e il failover per garantire che l'accesso alle risorse non venga interrotto in caso di guasti del server.
SERVER ACS
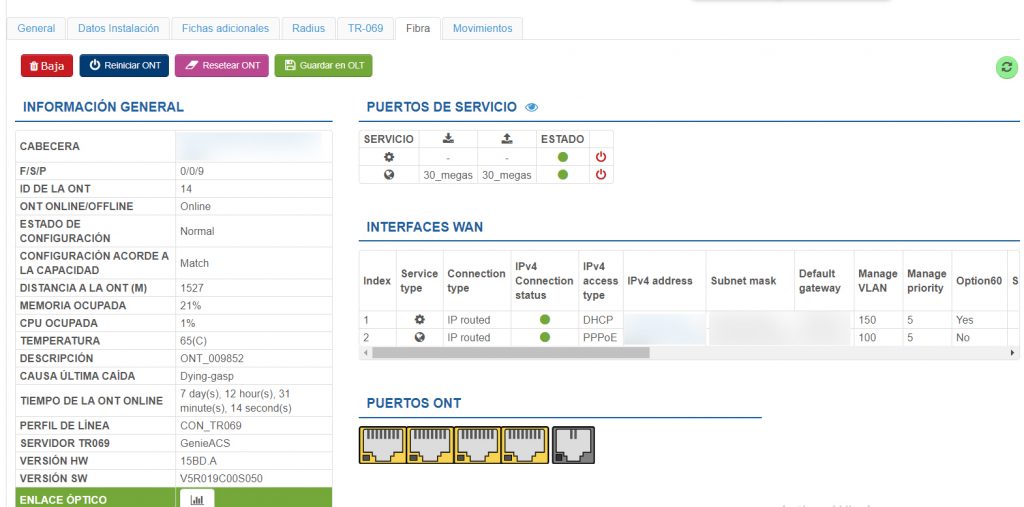
ACS è l'acronimo di Server di configurazione automatica. Funziona sotto il protocollo TR069 e consente la definizione di modelli per autoconfigurare una moltitudine di dispositivi in modi diversi, a seconda delle loro caratteristiche tecniche e del servizio che si intende assegnare al cliente.
Mediante un Server ACS, un ISP può risparmiare molto tempo nella configurazione dei dispositivi di ogni cliente Un risparmio di tempo straordinario se integrato con il nostro software Gestione ISP.